// FRANDROID — MOBILE & WEB
Quelques heures en rayon, et l’iPhone Duo est déjà jailbreaké sous iOS 27.1
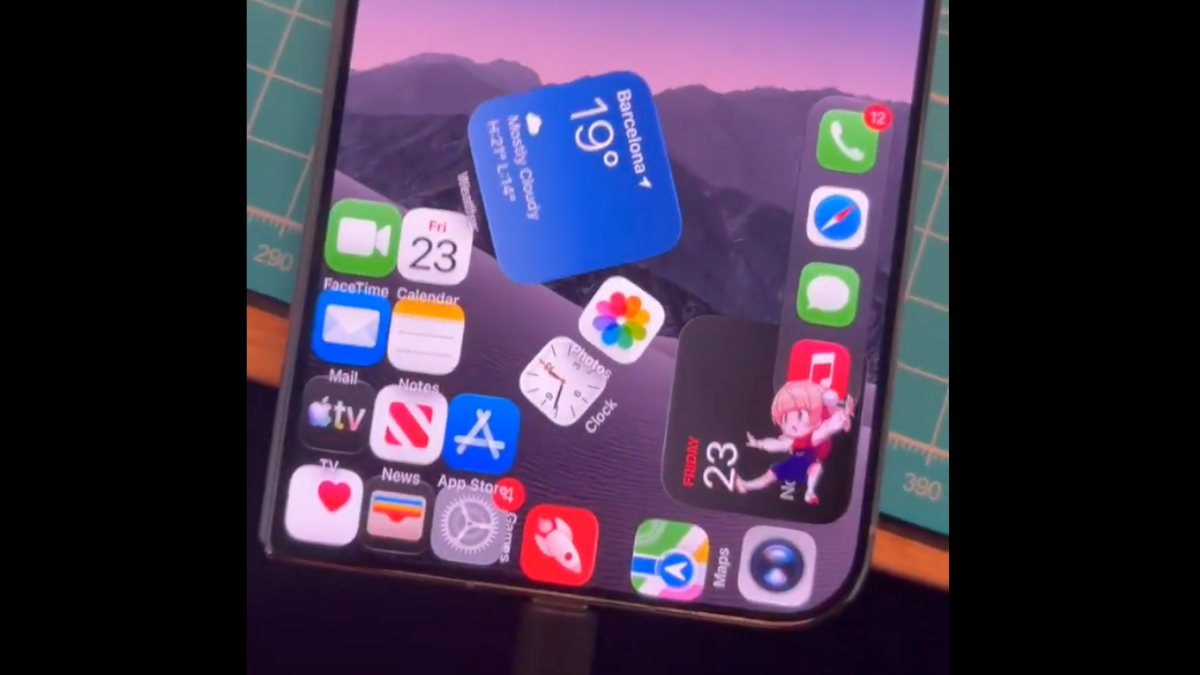
Sur X, le groupe de chercheurs en sécurité Calif a posté ce vendredi 23 octobre la preuve qu’il avait déjà pris la main sur l’iPhone Duo, le premier smartphone pliant d’Apple, en vente depuis quelques heures à peine.
Calif a jailbreaké l’appareil, c’est-à-dire qu’il a levé les verrous qu’Apple pose sur iOS pour interdire toute modification du système. Et il l’a fait sous iOS 27.1, la version livrée avec l’iPhone Duo et réservée à ce modèle.
Ce contenu est bloqué car vous n’avez pas accepté les cookies et autres traceurs. Ce contenu est fourni par Twitter. Pour pouvoir le visualiser, vous devez accepter l’usage étant opéré par Twitter avec vos données qui pourront être utilisées pour les finalités suivantes : vous permettre de visualiser et de partager des contenus avec des médias sociaux, favoriser le développement et l’amélioration des produits d’Humanoid et de ses partenaires, vous afficher des publicités personnalisées par rapport à votre profil et activité, vous définir un profil publicitaire personnalisé, mesurer la performance des publicités et du contenu de ce site et mesurer l’audience de ce site (en savoir plus)
En cliquant sur « J’accepte tout », vous consentez aux finalités susmentionnées pour l’ensemble des cookies et autres traceurs déposés par Humanoid et ses partenaires.
Vous gardez la possibilité de retirer votre consentement à tout moment. Pour plus d’informations, nous vous invitons à prendre connaissance de notre Politique cookies.
Dans la vidéo, les icônes et les widgets de l’écran d’accueil rebondissent dès qu’on manipule le téléphone, et un personnage d’anime s’installe à l’écran (le sens du spectacle, toujours). Dans sa propre publication, Huy Nguyen, un autre chercheur de Calif, montre un explorateur de fichiers ouvert sur le dossier var, où iOS range les données du système et des applications. Un iPhone normal n’y donne jamais accès.
Calif enchaîne deux failles. La première contourne SPTM, le mécanisme d’Apple qui protège les zones les plus sensibles de la mémoire. La seconde, baptisée Airlift, permet de sortir de la sandbox, le cloisonnement qui empêche normalement une application de toucher aux données du système ou des autres applications. Par contre, Calif n’a pas expliqué comment il a obtenu le point d’entrée initial, la première faille qui permet de lancer du code sur l’appareil avant d’enchaîner les autres.
Calif n’en est pas à son premier iPhone. Le 16 octobre, à la conférence de sécurité informatique Hexacon, à Paris, le groupe a présenté une série de démonstrations, publiées le même jour sur son blog, dont des attaques visant Signal et iMessage.
L’une d’elles montrait un jailbreak de l’iPhone 18 Pro sous iOS 27.0.1, de type untethered : le smartphone redémarrait en gardant l’accès root, c’est-à-dire les pleins pouvoirs sur le système, sans repasser par un ordinateur. Pour l’iPhone Duo, Calif n’a pas dit si son jailbreak tenait aussi après un redémarrage.
Les amateurs de jailbreak peuvent ranger leurs espoirs. Interrogé par heise online, le site d’information technique allemand, Stefan Esser, chercheur chez Calif, a confirmé que le groupe ne distribuera aucun outil grand public. Une preuve de concept, c’est-à-dire un code qui démontre les failles sans servir d’outil clé en main, pourrait sortir plus tard, à une date non précisée.