// FRANDROID — FINANZA
Ledger confirme un implant espion dans un portefeuille vendu par son propre revendeur agréé
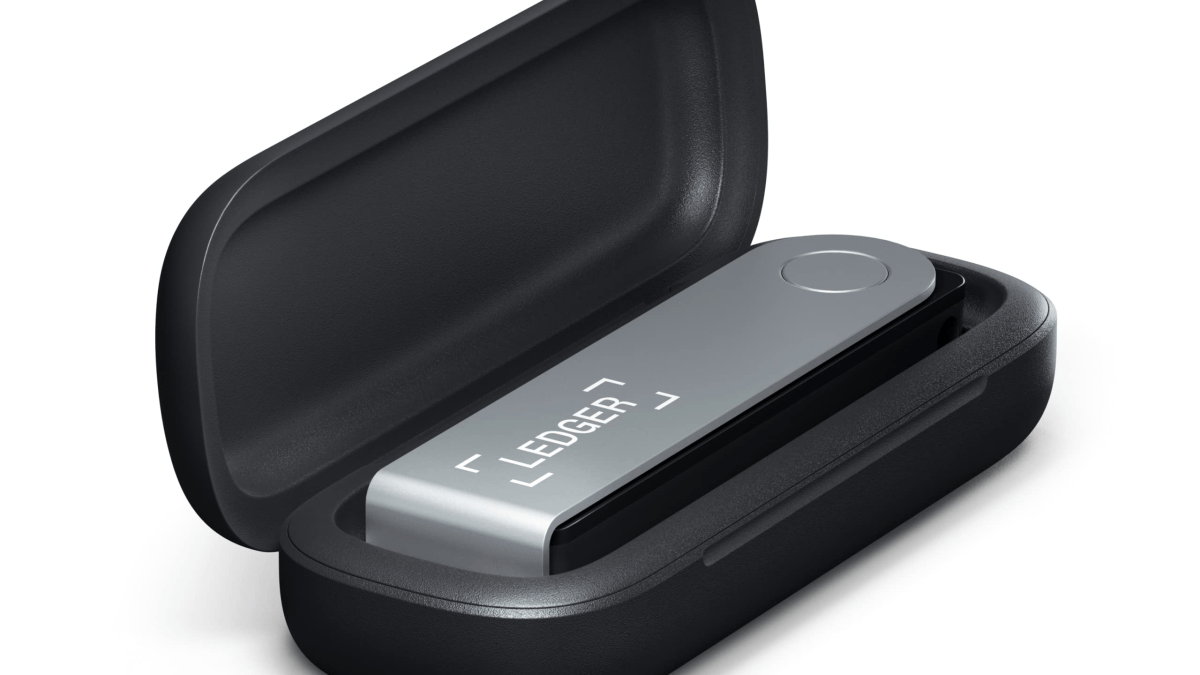
Ledger, le fabricant français qui domine le marché des portefeuilles physiques pour cryptomonnaies, a dû admettre ce que ses clients redoutent le plus.
Dans un message publié sur X le samedi 10 octobre, son support explique que l’appareil d’une victime contenait « un implant matériel non autorisé ». Toutes les victimes connues avaient acheté leur portefeuille chez CryptoBilis, un revendeur agréé présent en Indonésie, en Malaisie et aux Philippines.
Des chercheurs qui suivent les transactions sur la blockchain estiment que 86 à 93 millions de dollars ont été volés, soit environ 77 à 83 millions d’euros, dans plus de 300 portefeuilles, d’après CoinDesk. De son côté, Ledger n’a confirmé aucun montant. La marque juge « limité » le nombre d’appareils touchés.
Ce type d’appareil sert justement à empêcher ce genre de vol. Un portefeuille physique ressemble à une clé USB et garde hors ligne les clés privées, ces codes secrets qui permettent de dépenser des cryptomonnaies. À la première mise en route, il affiche une phrase de récupération de 24 mots. Toute personne qui connaît ces mots a accès aux fonds.
Ledger n’a pas décrit l’implant. Mark Karpelès, l’ancien patron de Mt.Gox (la plateforme d’échange de bitcoins qui a fait faillite en 2014), a publié sur X des photos d’un Ledger Nano X démonté qui contient un composant suspect. D’après son analyse, ce composant lit les données envoyées à l’écran et transmet les 24 mots vers l’extérieur.
Et le pire est que la puce d’origine reste en place. L’appareil peut donc réussir le test d’authenticité de Ledger sans rien montrer d’anormal à l’usage. Par contre, Mark Karpelès a acheté son exemplaire chez un autre revendeur. Rien ne prouve encore que les vols liés à CryptoBilis reposent sur le même montage.
Une fois la phrase volée, l’attaquant peut vider le portefeuille au moment de son choix. Gizmodo Japon s’appuie d’ailleurs sur la société d’analyse Bitquery pour décrire une fuite simultanée de 93,2 millions de dollars (environ 83 millions d’euros), depuis 315 portefeuilles. Le nombre de victimes reste inconnu, car une même personne peut posséder plusieurs portefeuilles.
CryptoBilis était pourtant le revendeur agréé de Ledger en Asie du Sud-Est. Ce statut n’a pas empêché des appareils trafiqués d’arriver chez les clients. Ledger assure de son côté que ses systèmes internes et sa vente directe n’ont pas été touchés.
Comment des appareils piégés ont-ils pu passer par ce circuit ? Personne ne le sait encore. Changpeng Zhao, cofondateur de Binance, affirme sur X que les attaquants auraient racheté le revendeur et lui auraient imposé un accord de confidentialité. Cette accusation n’a été vérifiée par personne, et CryptoBilis n’a pas répondu à CoinDesk.
CryptoBilis a suspendu ses ventes de portefeuilles jusqu’à la fin de l’enquête. Ledger a aussi rappelé à ses distributeurs qu’ils doivent s’approvisionner uniquement par les canaux officiels, et leur interdit désormais de remettre en vente les produits retournés. La marque dit revoir les contrôles imposés à ses revendeurs agréés.