// CLUBIC — FINANZA
« Ça ne demande pas de technicité supplémentaire », comment des pirates ont fait chauffer les frigos de centaines de supermarchés
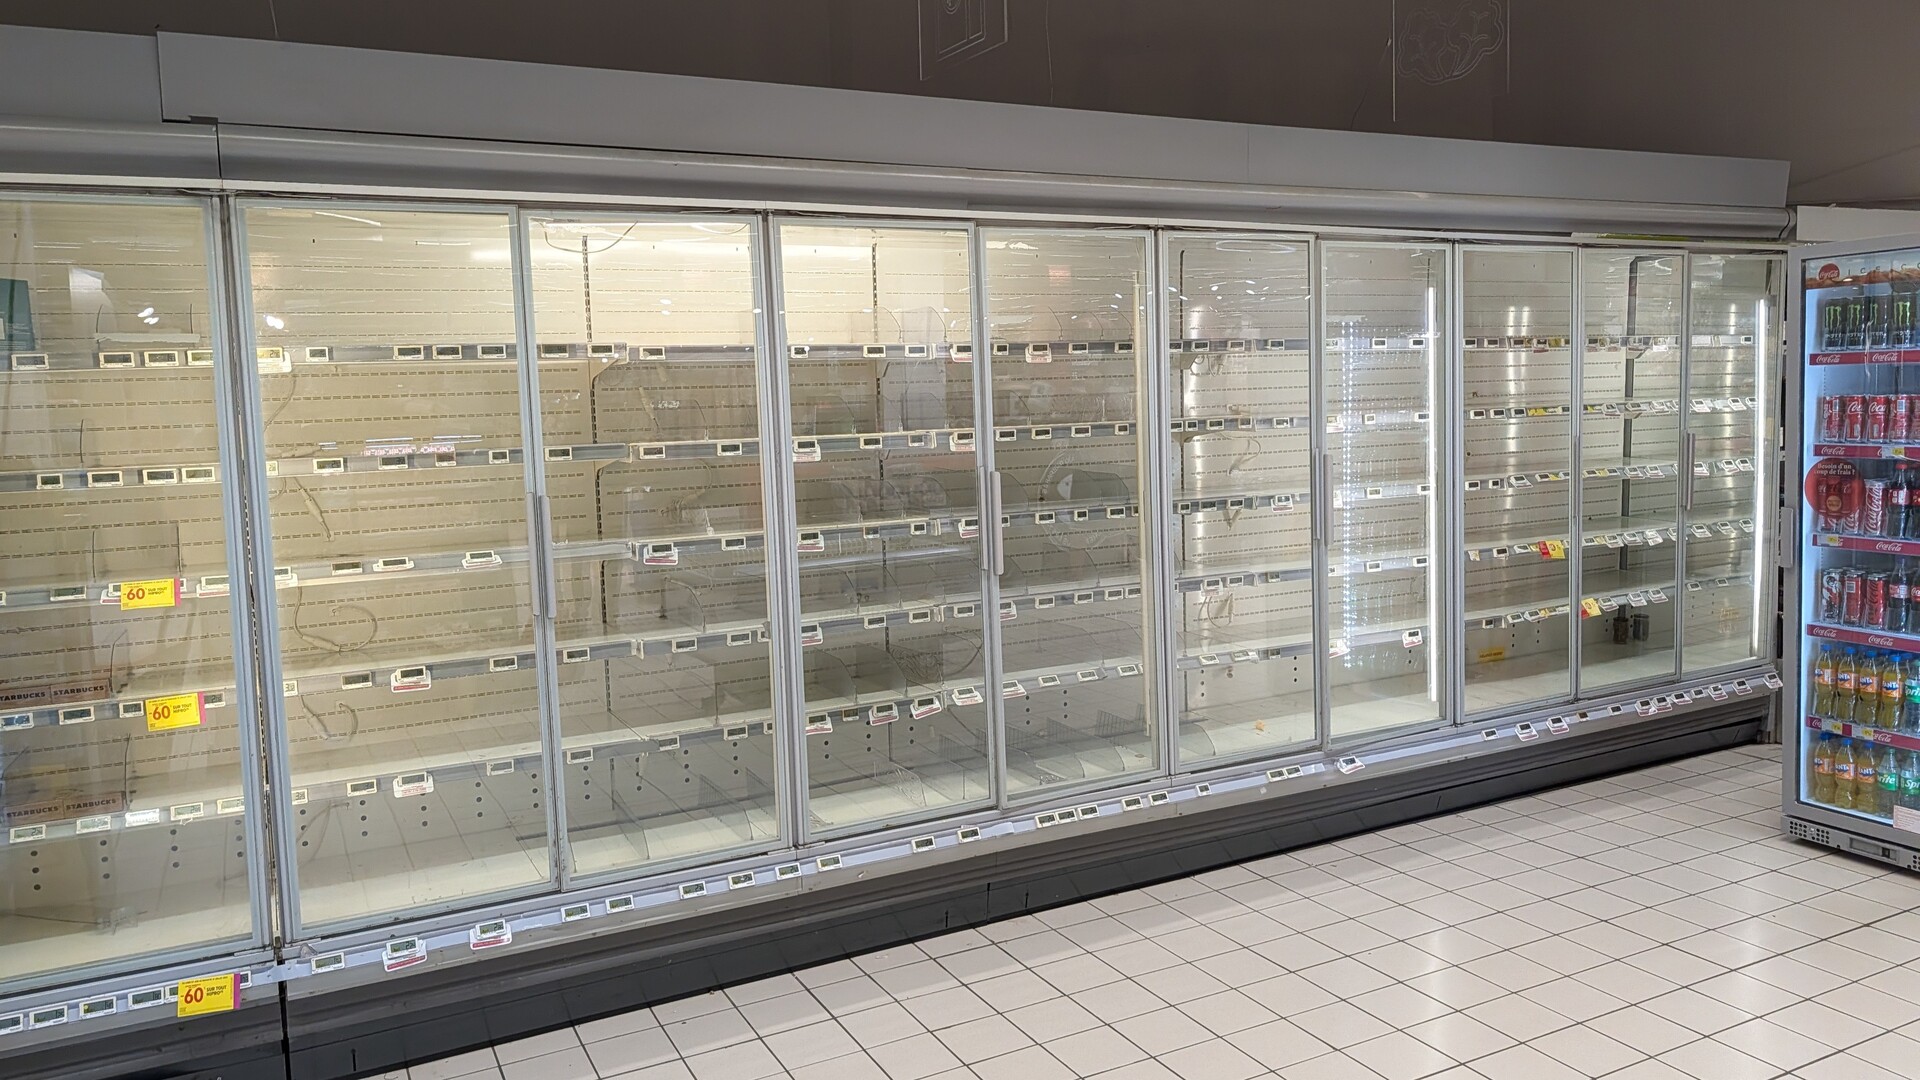
Trois jours après la cyberattaque qui a fait chauffer les frigos de centaines de supermarchés en France, un ingénieur en cybersécurité et un avocat reviennent sur l’affaire Danfoss, symbolisée par des mises à jour en souffrance, des responsabilités floues et la loi NIS 2 toujours en attente.
La cyberattaque contre les frigos de centaines de supermarchés Intermarché, Leclerc et Super U, survenue dans la nuit du 11 au 12 octobre, n'a pas seulement vidé des rayons entiers de surgelés. Elle a aussi et surtout révélé la fragilité des boîtiers Danfoss, qui pilotent le froid de nombreux magasins. Comment des pirates ont-ils pu y accéder, qui aurait dû les mettre à jour, et que dit la loi ? Un ingénieur de HarfangLab et un avocat du cabinet August Debouzy livrent à Clubic leur analyse, et le constat n'est pas très rassurant.
Dans la nuit du 11 au 12 octobre, des cybercriminels bien inspirés ont forcé à distance le dégivrage des frigos de centaines de supermarchés, consigne réglée sur 50 °C. Selon le groupement Les Mousquetaires, les meubles froids de ses magasins touchés ont chauffé pendant six heures. Au moins 300 Intermarché et Netto, moins d'une centaine de Coopérative U, 80 Carrefour, une trentaine de Monoprix et plusieurs Leclerc sont concernés, selon les enseignes, pour des pertes qui se chiffreraient au total en millions d'euros. Le parquet de Paris, qui évoque aussi des départs de feu, a ouvert une enquête. « Sous réserve de la qualification exacte des faits », Marc Mossé, avocat au barreau de Paris, envisage l'article 323-2 du Code pénal pour les auteurs, avec des peines pouvant aller jusqu'à cinq ans de prison et 150 000 euros d'amende.
Alors, pourquoi ces frigos étaient-ils « joignables » ? Les régulateurs, sortes de thermostats centraux connectés qui pilotent la température et le dégivrage, sont accessibles à distance pour faciliter le travail des frigoristes, une évolution que Pierre-Henry Poret, ingénieur solutions chez HarfangLab, compare à « l'arrivée de la domotique chez n'importe qui ». Le danger naît quand l'interface d'administration est exposée sur Internet ou mal protégée, ce qui était « a priori » le cas ici. Lundi, le chercheur cyber et spécialiste de l'OSINT, Baptiste Robert, recensait 2 752 systèmes Danfoss en ligne, dont 1 590 rien qu'en France. Selon l'entourage de Sébastien Lecornu, l'ANSSI, saisie du dossier, a identifié une vulnérabilité dans un logiciel Danfoss, et son directeur général, Vincent Strubel, juge urgent de déconnecter ces contrôleurs d'Internet, ou au minimum d'en filtrer très strictement l'accès. Maintenant que le mal est fait…
Plutôt que de couper le froid, les pirates ont détourné une fonction légitime. « Les impacts réels ainsi qu'émotionnels peuvent être encore plus grands que s'ils les avaient simplement coupés », note Pierre-Henry Poret. L'opération n'exigeait d'ailleurs pas d'être un génie du code, puisqu'« une fois connecté à l'interface d'administration, ça ne demande pas forcément de technicité supplémentaire », ajoute notre expert. Son ampleur, son éventuelle automatisation et son lancement nocturne suggèrent en revanche, selon lui, une préparation importante. Quant aux alarmes de température, en principe, elles auraient dû donner l'alerte, mais l'attaquant a pu les désactiver, d'où l'intérêt de sondes indépendantes. Et les auteurs, eux, n'ont pas encore officiellement été identifiés.
Le groupe danois Danfoss assure que les appareils touchés tournaient avec un firmware obsolète et dit conseiller depuis longtemps à ses clients de les mettre à jour ou de les remplacer. Des failles sur ses contrôleurs avaient d'ailleurs été dévoilées en août par les chercheurs de Claroty, et Danfoss avait publié des correctifs. Mais sur le terrain, la responsabilité peut se diluer entre un fabricant qui ne contrôle pas les machines une fois installées et « le magasin qui n'a légitimement pas la compétence pour anticiper les dangers », relève Pierre-Henry Poret.
Il est comme souvent très vite