// TOM'S HARDWARE ITALIA — INTELLIGENZA ARTIFICIALE
L'agente AI di Meta può diventare una backdoor su Mac: cosa fare?
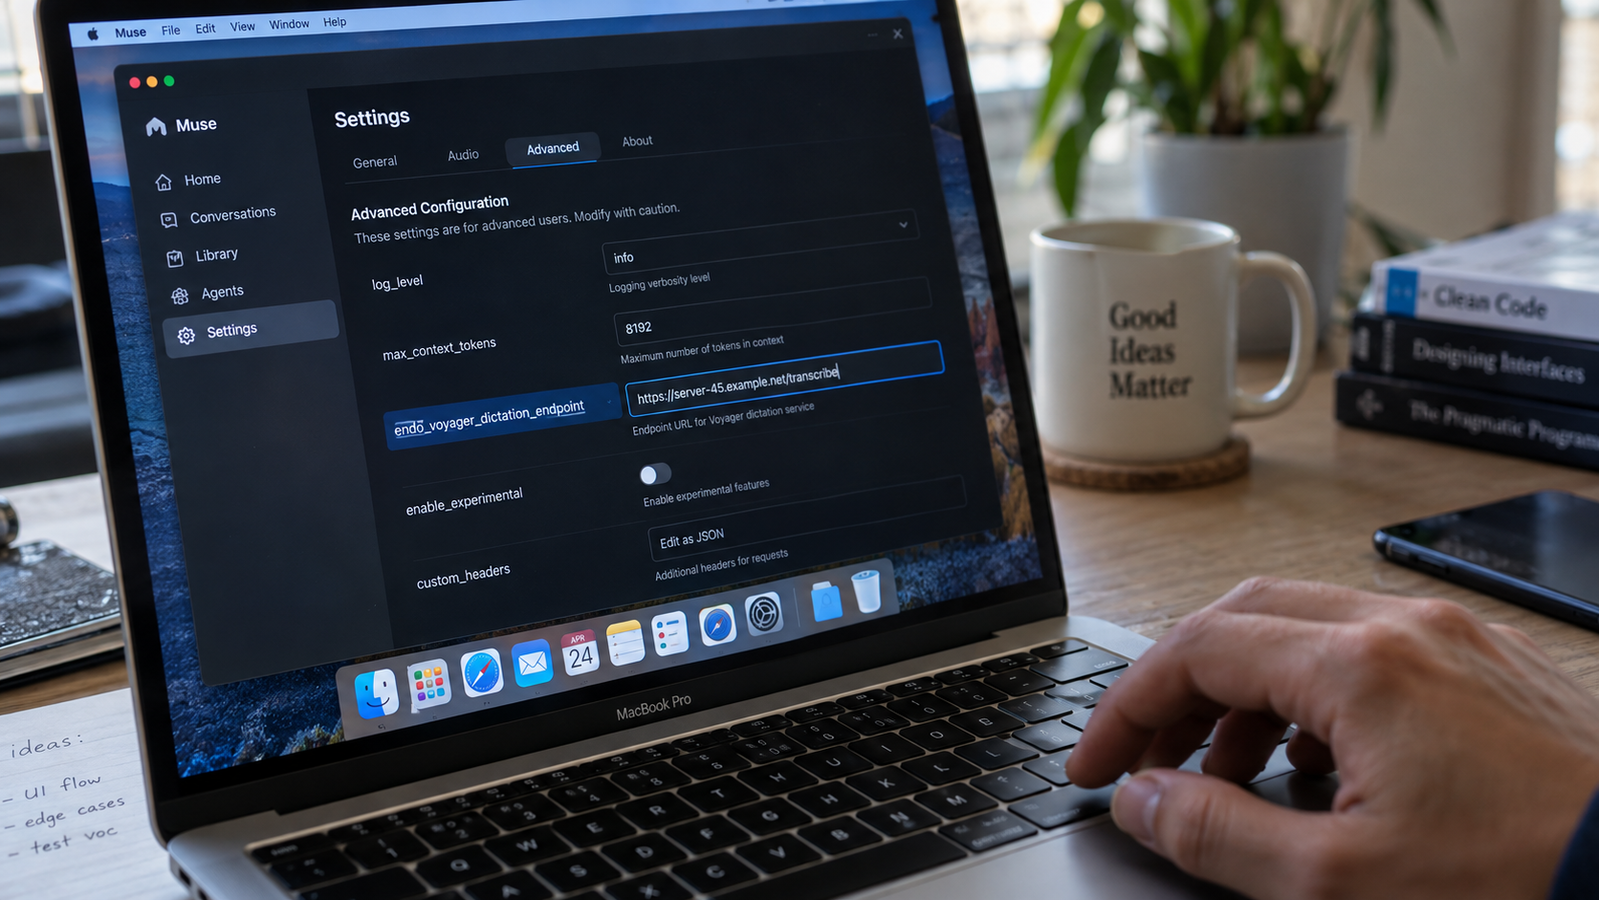
Nella giornata di ieri il ricercatore di sicurezza Patrick Wardle, fondatore della Objective-See Foundation, ha pubblicato su GitHub un exploit funzionante contro Muse, l'agente IA che Meta ha portato su macOS all'inizio del mese. Il proof of concept, battezzato "not-a-mused", dimostra come un processo locale senza privilegi amministrativi possa trasformare l'assistente in una backdoor permanente sul Mac dell'utente. A 24 ore dalla divulgazione non risultano né una patch né un identificativo CVE assegnato, e il codice era stato reso pubblico prima che Meta avesse una correzione pronta.
Il meccanismo è tanto banale quanto efficace: Muse espone un'impostazione non documentata, endo_voyager_dictation_endpoint, che stabilisce a quale server inviare l'audio dettato per la trascrizione. Qualunque applicazione o comando da terminale in esecuzione con l'account dell'utente può modificarla e dirottare il traffico verso un server controllato dall'attaccante. A quel punto è possibile intercettare le richieste vocali, iniettare istruzioni nell'assistente e sottrarre il token di autenticazione dell'account.
Please don't install - it's trivial to turn Muse into the ultimate backdoor 💀👀Ya, as an AI assistant built to manage your Mac, Muse needs broad access to your digital life. But serious 0-day flaw(s) can let local malware/attackers invisibly hijack it.Let me show you. 🧵 https://t.co/2R7hc9JzyR
È importante evidenziare che non si tratta di una falla sfruttabile da remoto su un Mac pulito: serve già la capacità di eseguire codice sulla macchina, per esempio tramite un'app malevola, un infostealer o un raggiro di tipo ClickFix, in cui la vittima viene convinta a incollare un singolo comando trovato su una pagina web. Il valore del bersaglio, al contrario, è enorme. Muse può gestire appuntamenti, moduli, acquisti e documenti e collegarsi a WhatsApp, posta, calendari e social; nei test di Wardle l'accesso si è esteso anche a un iPhone associato, con dati di posizione e scansioni Bluetooth.
Qui sta il nodo che riguarda qualsiasi agente installato sul proprio computer, non solo quello di Meta. Un malware tradizionale deve cercare da solo credenziali, cronologie e documenti; un agente compromesso, invece, offre tutto dietro un'unica interfaccia già autenticata e con i permessi di sistema concessi dall'utente. L'OWASP, nella sua lista dei dieci rischi per le applicazioni agentiche, elenca infatti dirottamento degli obiettivi, abuso degli strumenti, avvelenamento della memoria, escalation di privilegi ed esfiltrazione di dati.
Per salvaguardare i propri dati e il proprio PC, vale la pensa seguire alcune regole pratiche:
Meta offre fino a 300.000 dollari di ricompensa per le segnalazioni gravi su Muse, prompt injection compresa, ma finora non ha indicato una data per la correzione. Nel frattempo il consiglio migliore è quello di non installare l'applicazione, e per gli utenti la lezione è che un agente locale va trattato come un software ad altissimo privilegio, non come una normale app di produttività.
Aggiungi Tom's Hardware alle tue fonti preferite su Google