// GAMESTAR — GAMING
KI - Bei Claude Code auf »Ja, und nicht mehr nachfragen« zu klicken, schien harmlos – doch es hat Tausende Passwörter auf GitHub geleakt

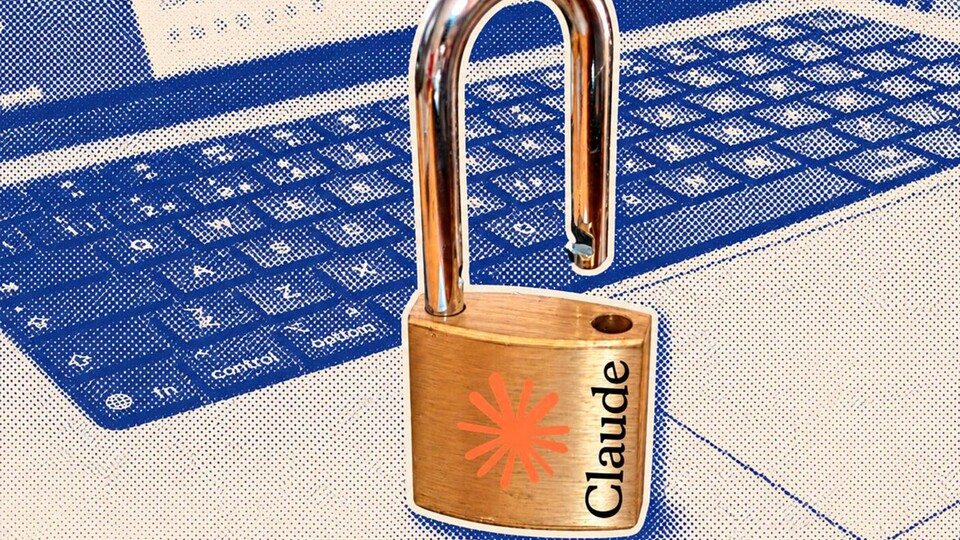 Ein unbedachter Klick auf »Nicht mehr nachfragen« in Claude Code führte dazu, dass Entwickler versehentlich tausende sensible Passwörter auf GitHub veröffentlichten. (Bildquelle: Iván Linares (bearbeitet))
Wenn generative KI-Modelle eines gemeinsam haben, dann ihre Hartnäckigkeit beim Nachfragen. Sie können kaum eine Interaktion beenden, ohne euch zu fragen: »Möchtet ihr, dass ich noch etwas für euch erledige?« Das liegt in ihrer Natur, denn LLMs sind prädiktive Systeme, die stets auf den nächsten Schritt ausgelegt sind.
Moderne Entwickler-Tools erlauben es zwar, dieses Verhalten einzuschränken – doch das Ergebnis ist nicht immer das, was ihr euch erhofft.
Claude Code lässt sich im Automatikmodus betreiben, fragt euch aber dennoch, wie es weitergehen soll, sobald eine folgenschwere Entscheidung ansteht.
Um weniger zu stören, bietet die Anwendung die Option »Ja, und nicht mehr nachfragen« – genau die Art von Auswahl, die ihr anklickt, wenn ihr einen Ordner löscht und dieser noch zahlreiche Unterordner enthält: Ein Klick auf »Ja zu allem« und abwarten, was passiert.
Dieser Artikel stammt im Original von unserer spanischen Schwesterseite xataka-es und erscheint bei GameStar Tech in übersetzter und angepasster Form.
Im Fall von Claude Code bedeutete das Setzen dieses Hakens allerdings, dass das System den freigegebenen Befehl exakt so abspeicherte, wie ihr ihn eingegeben hattet – inklusive aller darin enthaltenen Passwörter.
Diese Daten landeten in einer Projektdatei, die schnell im von der KI erstellten Code auftauchen konnte. Wie Apiiro aufdeckte, wurden auf diese Weise Passwörter von Datenbanken, Logins für SSH-Server, private Schlüssel und sogar GitHub-Tokens sowie AWS-Keys geleakt.
1:10:45
KI zerstört unsere Spiele nur, wenn wir es zulassen
Das Ausmaß dieses Datenlecks ist gravierend: Wer solche sensiblen Zugangsdaten wie private API-Schlüssel aufspürt, kann Entwicklerteams im schlimmsten Fall enorme Kosten verursachen. Und diese Informationen lagen für jedermann frei zugänglich herum: direkt in öffentlichen GitHub-Repositories.
